النمسا الآن الإخبارية – النمسا
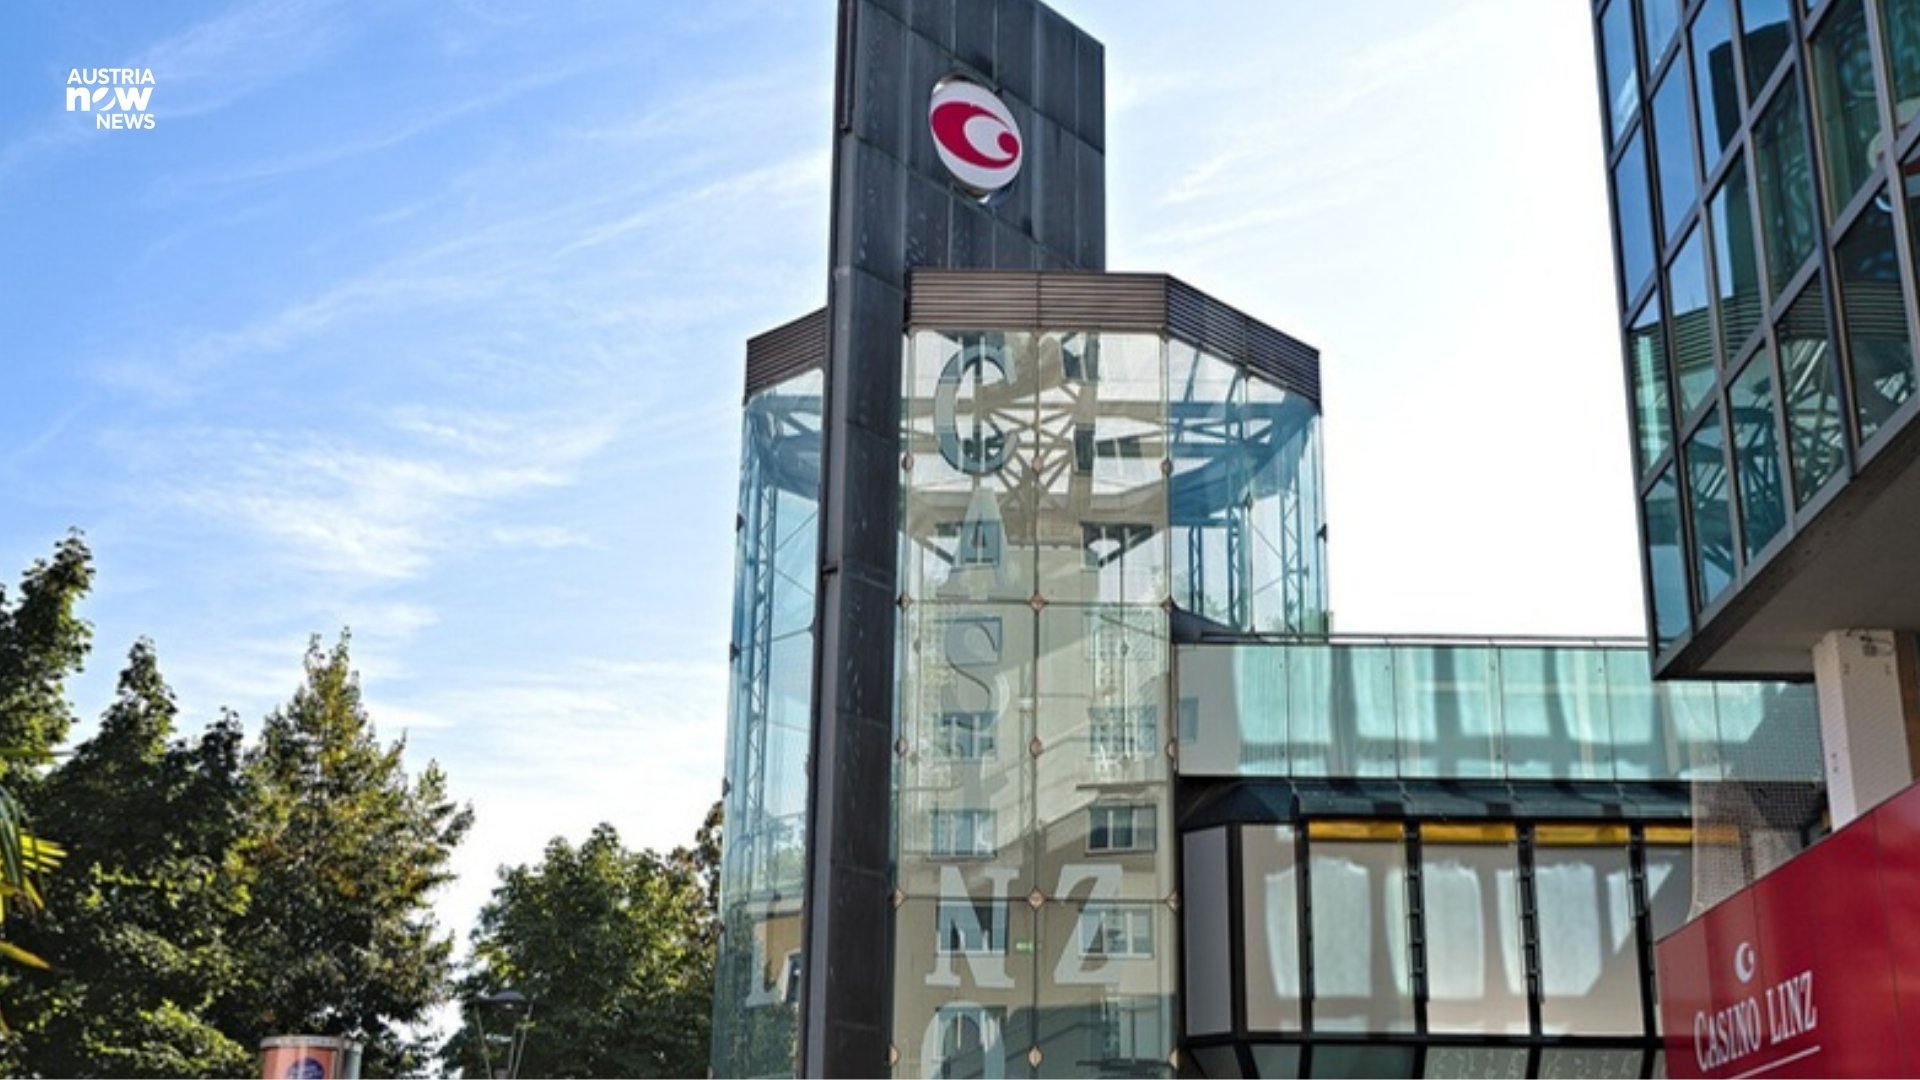
تعرض مزود الخدمة التقنية للمتجر الإلكتروني التابع لشركة الكازينوهات النمساوية Casinos Austria لهجوم إلكتروني، قد يكون أدى إلى سرقة بيانات شخصية لعملاء اشتروا قسائم هدايا عبر الإنترنت، بحسب ما نقلته صحيفة oe24 يوم السبت. وأبلغت الشركة العملاء المعنيين بالحادثة عبر البريد الإلكتروني.
ماذا حدث؟
تمكن مجهولون في مطلع نوفمبر من الوصول إلى خوادم شركة INCERT eTourismus GmbH & Co KG، المسؤولة عن التشغيل التقني للمتجر الإلكتروني. ووفق المعلومات المتاحة، جرى الوصول غير المصرح به بين 2 و5 نوفمبر 2026، وأُغلقت الثغرة الأمنية في 5 نوفمبر. ولا يزال التحقيق جارياً لتحديد نوع البيانات المتأثرة وعددها بدقة.
البيانات التي قد تكون تسربت
بحسب المعطيات الأولية، قد يكون المهاجمون حصلوا على الاسم الأول واسم العائلة وتاريخ الميلاد، وعنوان السكن، والبريد الإلكتروني ورقم الهاتف، إضافة إلى بيانات الطلبات ورموز القسائم. أما بيانات بطاقات الائتمان والحسابات المصرفية فلم تتأثر، لأنها لا تُخزّن في المتجر الإلكتروني.
خطر رسائل الاحتيال
يكمن الخطر الأكبر في إمكانية استخدام البيانات المسروقة في محاولات احتيال موجهة، إذ يمكن بواسطة بيانات طلبات حقيقية صياغة رسائل بريد إلكتروني أو رسائل نصية أو مكالمات تبدو موثوقة وتشير إلى قسيمة أو طلب سابق بعينه. كما يوجد خطر إساءة استخدام الهوية، كإجراء طلبات شراء باسم أشخاص آخرين. لذلك يُنصح من اشتروا قسائم عبر المتجر بالحذر من أي رسالة غير متوقعة تطلب بيانات أو مدفوعات.
الإجراءات المتخذة
اتخذ مزود الخدمة إجراءات تقنية شملت إغلاق الثغرة وتغيير بيانات الدخول وتشديد مراقبة الأنظمة، وأبلغ هيئة حماية البيانات النمساوية Datenschutzbehörde بالحادثة. كما أعلنت Casinos Austria أنها ستبلغ عن الحادثة بدورها، وتواصل مع الشركة التقنية فحص البيانات المتأثرة.
النمسا الآن الإخبارية – نوافيكم دائمًا بكل جديد.
صورة: Leonhard Lenz / Wikimedia Commons – CC0
المصادر
oe24 – «Hacker-Angriff auf Casinos Austria» – 7.11.2026 – https://www.oe24.at/a/hacker-angriff-auf-casinos-austria-900131084